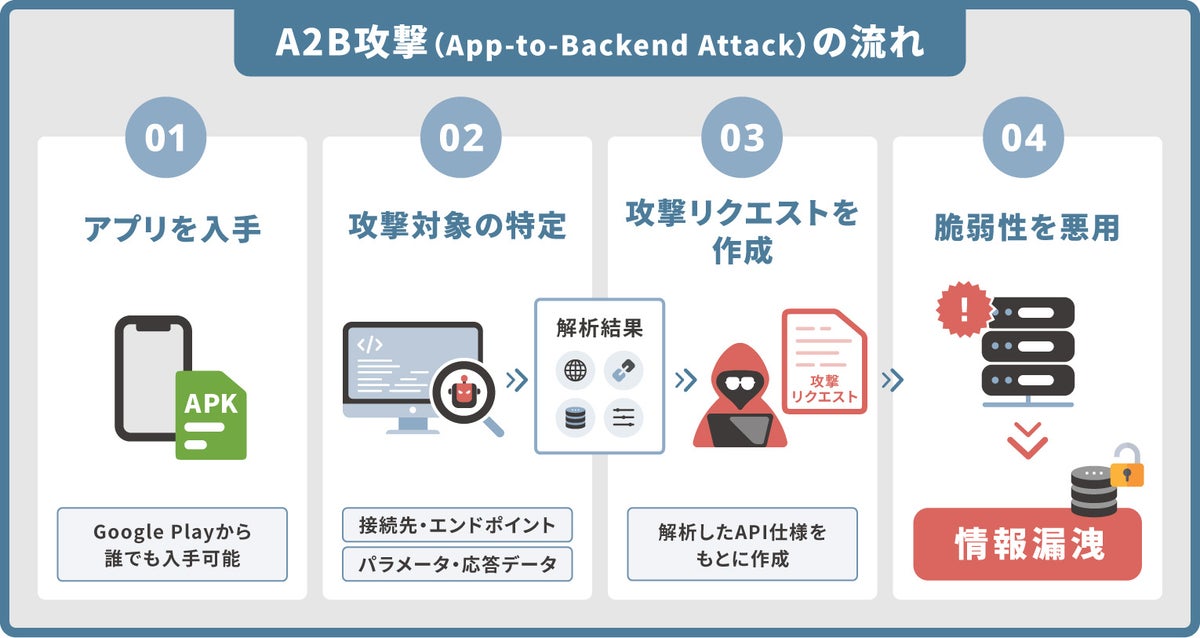
クラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」を手がける株式会社エーアイセキュリティラボ(東京都千代田区、代表取締役社長:青木 歩)は、2026年10月26日(月)、「A2B攻撃 特化型セキュリティ診断ツール」の提供を始めた。A2B攻撃(App-to-Backend Attack)は、Androidアプリの解析を足がかりにバックエンドサーバを狙う攻撃手法で、この脅威が高まるなか、企業が自社でリスクを手軽に確認できるようにするツールとして開発された。
アプリに穴がなくてもバックエンドが狙われる
A2B攻撃では、一般公開されているAndroidアプリを解析して得た情報が悪用され、アプリと連携するバックエンドサーバのAPIなどが直接標的になる。同社によれば、これが現在のサイバーセキュリティにおける深刻な問題となっている。
アプリ自体に脆弱性がなくても、バックエンド側の認証・認可の不備や設定ミスを突かれることで、大規模な個人情報の漏洩や不正アクセスにつながる事例が後を絶たないという。同社はこうした状況を踏まえ、A2B攻撃への耐性を自社で手軽に検証できるツールを用意した。
診断ツールの主な特長
A2B攻撃に特化した診断
Androidアプリの解析から得られるAPIエンドポイントを手がかりとして、バックエンドサーバに潜む認証不備や設定ミス、入力値検証の不備などを迅速に特定する。
LLMを活用した高度な探索
攻撃者が脆弱性を探すプロセスを想定したログインフローの検証や、認証迂回リスクの有無などについて、ペネトレーション的なアプローチを用いて評価する。
アプリファイルを用意するだけ
複雑な環境設定やシナリオ作成を行うことなく、アプリファイルを準備するだけで、A2B攻撃のリスクを自社で簡単に検証できる。
期間限定の「特別価格プラン」を用意
NICT(国立研究開発法人情報通信研究機構)による注意喚起を受け、自社アプリが抱えるリスクの確認を迫られている企業も少なくない。同社は、対策の必要性を感じつつも検証に着手しづらい現場が、コストや契約のハードルに悩まされることなく速やかに安全性を確認できるよう、単独で手軽に受診できる「特別価格プラン」を設けた。プランの概要は以下のとおり。
- 提供内容:A2B攻撃 特化型セキュリティ診断(単独利用)
- 価格:100,000円(税別)/1アプリ(初回限定)
- 提供開始日:2026年10月26日(月)
- 対象:AndroidアプリおよびバックエンドAPIを開発・運用する企業(条件により、一部の企業はプランの対象外となる場合がある)
同プランは期間限定の特別提供で、予告なく受付を終了したり価格を改定したりする場合があるとしている。詳細は同社のお問い合わせフォームまたは担当者が受け付ける。
エーアイセキュリティラボは「サイバーセキュリティ人材の不足を技術力で解消する」を理念に、2019年4月に創業した。生成AI等の最先端技術を取り入れたプロダクト・サービスを通じて、セキュリティに「あらたな答え」を提供し続けるとしている。情報セキュリティ関連事業(調査・コンサルティング)に加え、クラウド型Web診断サービス「AeyeScan」を提供している。