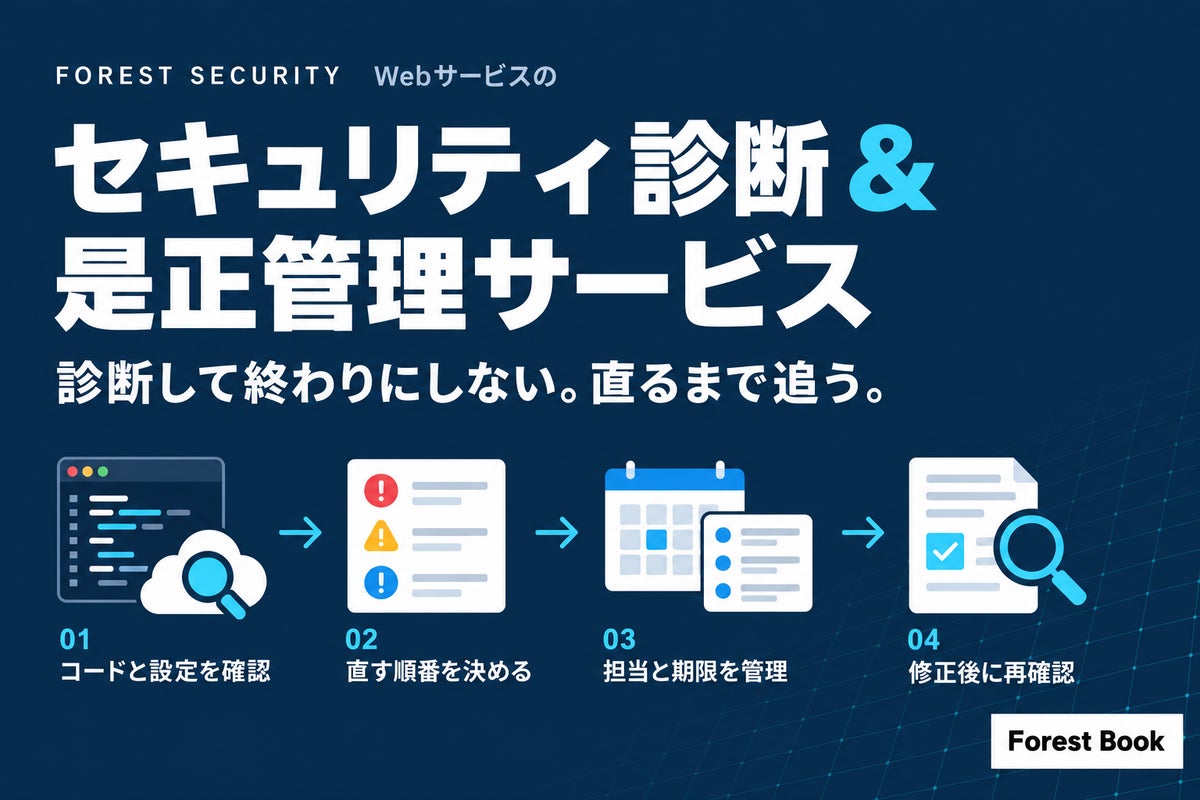
株式会社Forest Book(本社:神奈川県横浜市、代表取締役社長:森本竜治)は、セキュリティ診断と是正管理を組み合わせたサービス「Forest Security(フォレストセキュリティ)」の提供を、2026年10月21日に開始した。対象は、Webサービスを自社で開発・運用する中小企業や開発会社だ。ここでいうWebサービスには、Webアプリ、API、SaaS、EC、会員サイト、社内システムの外部連携が含まれる。
サービスの中身は次のとおりだ。Webアプリとクラウド基盤を自ら開発してきた技術者が、他社が開発したWebサービスとクラウド設定(AWS、Google Cloud、Azure等)を、ソースコードとクラウド設定の両面から確認する。そのうえで直す順番を決め、是正が終わるまで進捗を管理する。同社はShopifyアプリ(公開・カスタム)とAWSサーバーレスの開発経験が深く、この領域では確認の密度と速度が上がるとしている。料金は個別見積。
背景:診断の先にある「直す」工程が止まっている
同社は背景として、公的機関の調査や業界の要件を挙げている。IPAが2026年1月29日に公開した「情報セキュリティ10大脅威 2026」の組織編では、「サプライチェーンや委託先を狙った攻撃」が2位(8年連続選出)、「システムの脆弱性を悪用した攻撃」が4位に入った。IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」では、不正アクセス被害の手口で最も多かったのが「脆弱性を悪用」の48.0%だった。被害企業の約7割は、取引先にも影響が及んだと回答している。一方で、過去3期にセキュリティ投資をしていない中小企業は62.6%にのぼる。
ECやWebサービスに対する要件も、具体的になってきている。
- Shopifyは、顧客の氏名・住所・電話・メールを扱う公開アプリに対し、保護対象顧客データのLevel 2要件を課している。内容は、バックアップの暗号化、テストデータと本番データの分離、データ損失防止、スタッフのアクセス制限、強固なパスワード、アクセスログ、セキュリティインシデント対応方針だ。カスタムアプリはこのレビューの対象外で、同じ顧客データを扱っていても第三者の確認が入らない。2026年10月15日にはShopify CLIに36項目のセキュリティチェック機能が追加された。同社は、開発者自身によるチェックが前提になりつつあるとみている。
- 日本クレジット協会の「クレジットカード・セキュリティガイドライン」6.0版(2025年3月)以降、EC加盟店は規模・業種を問わず「脆弱性対策」が指針対策となった。「脆弱性診断又はペネトレーションテストを定期的に実施し、必要な修正対応を行う」ことも明記されている。カード情報を保持していない加盟店も対象で、ガイドラインは2026年3月に6.1版へ改訂された。
- 経済産業省とIPAが進める「SCS評価制度」は、★3と★4について2027年3月頃の運用開始が予定されている。★3は要求事項26件で、専門家確認付きの自己評価、有効期間1年。★4は43件で、第三者評価と技術検証を行い、有効期間は3年だ。
Forest Bookは、Shopifyアプリ、AWSサーバーレスを含むWebアプリ・クラウド基盤の受託開発で、似た状況に何度も出会ってきたという。「ツールの検出結果が溜まったまま誰も判断していない」「クラウド環境を作った担当者が退職して設定の根拠が分からない」「取引先からセキュリティチェックシートが届いた」といったケースだ。共通するのは、報告書は手元にあるのに、誰がいつ直すかが決まっていない点だった。Forest Securityは、この「診断の先」を商品にしたサービスだと位置付けている。
3つのメニューと進め方
Forest Securityは、自動スキャンの結果をそのまま納品するサービスではなく、報告書を納品して終わるサービスでもない。クラウドはAWS、Google Cloud、Azure等を扱い、AWS以外は構成を確認したうえで範囲を決める。メニューは次の3つだ。
- Forest Security Review:Webアプリ/API 1本(Shopifyアプリを含む)、またはクラウドアカウント1つを対象に、設定とコードを確認する。成果物は次の3点。
- 指摘一覧(ID、証拠、影響、重大度、推奨修正)
- 要件対応表(Shopifyアプリの場合)
- 60分の報告会
納期の目安は、資料・権限受領から5営業日。
- Forest Security Assessment:Webアプリ/API 1本とクラウドアカウント1つを対象に、4領域を確認する。4領域は、Web/API(OWASP ASVS 5.0を参照)、クラウド設定、CI/CD・サプライチェーン、依存パッケージだ。成果物は次の6点。
- 経営向け要約
- 技術報告書
- リスク台帳
- 修正チケット案
- 60分の報告会
- 是正後の再確認1回
納期の目安は、資料・権限受領から10営業日。
- Forest Security Care:診断後の月次の是正管理を担う。内容は次の6つ。
- クラウド設定の差分点検
- 依存パッケージ・既知脆弱性のレビュー
- 脅威検出の結果レビュー
- 是正チケットの進捗管理
- 月次報告書
- 定例会議
LiteとStandardの2プランがあり、最低6か月契約。成果物は月次報告書で、提供は月次。
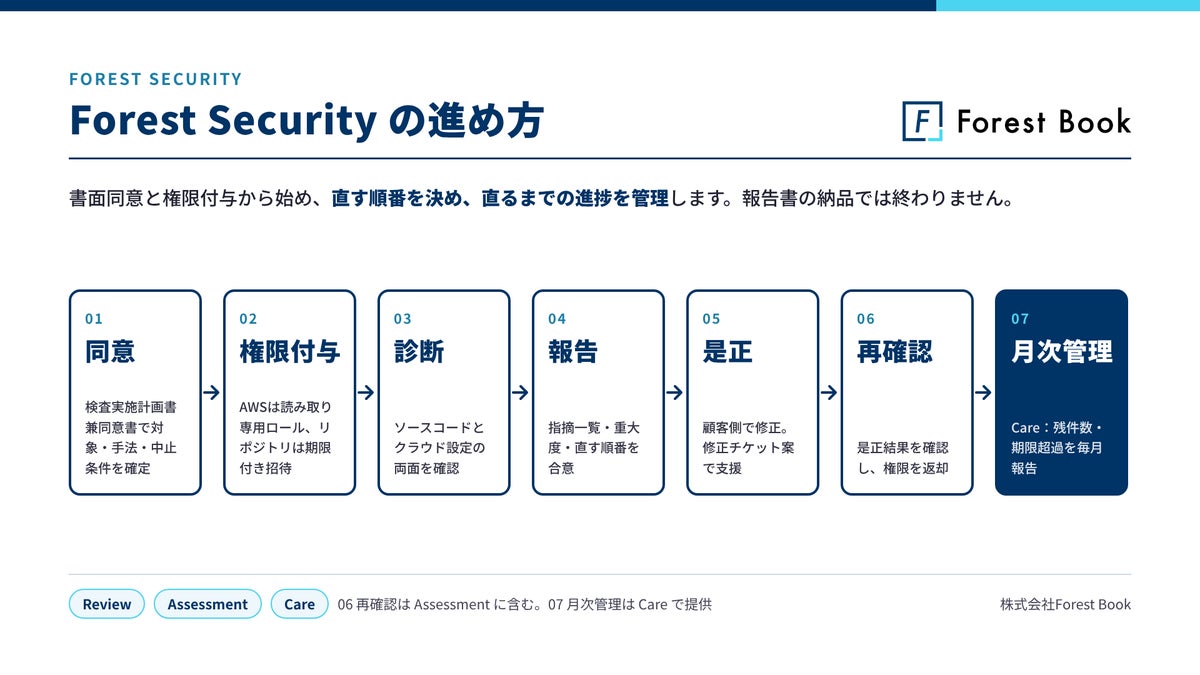
利用の流れは、無料30分の相談から始まる。続いて範囲確定・見積、書面同意、読み取り専用の権限付与を経て診断に入る。診断後は報告を行い、直す順番について合意する。再確認と権限返却で一連の作業を終え、Careの場合はその後の月次管理へ移る。
実装経験者が設計上の論点を読み、範囲と手順は書面で先に決める
特長の1つ目は、直るまで追う仕組みだ。AssessmentにはGitHub Issue形式の修正チケット案と、是正後の再確認が含まれる。Careでは、月次報告書で重大度別の残件数と前月比、期限超過件数を報告する。是正の進捗そのものを管理対象にしている。
2つ目は、Webアプリとクラウド基盤を作ってきた開発者が確認を担う点だ。テナント分離、Webhookの冪等性、署名検証、権限の最小化といった設計上の論点は、脆弱性スキャナやクラウドの設定チェックでは扱われない。これらを実装経験のある人間が読む。同社はShopify App Storeで多数の公開アプリを運営し、Lambda・API Gateway・DynamoDB・Step Functionsを使った連携基盤を構築してきた。そのため、Shopifyアプリ・AWSサーバーレスでは確認の密度と速度が上がるという。診断項目は、OWASP ASVS 5.0、AWS Well-Architected Frameworkのセキュリティの柱、IAMベストプラクティスに対応付けている。
3つ目は、範囲・手順・中止条件を書面で先に決めることだ。検査実施計画書兼同意書には、対象、時間帯、送信元IP、1秒あたりのリクエスト上限、実施しない検査を明記する。本番環境ではデータを書き換える操作を行わず、エラー率の上昇や応答遅延を検知した時点で検査を停止する。担当者は案件を通じて固定される。
サービスに含まれないもの
- 24時間365日の監視、SOC、MDR、リアルタイム検知
- インシデント発生時の復旧作業、フォレンジック、監督官庁への届出代行
- 網羅的なペネトレーションテスト、負荷試験、ソーシャルエンジニアリング、物理セキュリティ
- SaaS・PaaS本体(Shopify、決済代行会社、CDN等)や、その他第三者が運営する資産への検査
- 脆弱性が存在しないことの保証、法令・ガイドライン・認証への適合保証、審査・申請の合否保証
- Forest Bookが開発・修正した資産に対する、独立した第三者としての監査意見
想定する利用企業
- 自社のWebサービス・SaaS・会員サイト・ECをクラウドで運用する事業会社
- 受託でWebアプリ・API・ECを開発し、発注元・取引先から第三者の診断結果や是正記録の提出を求められる開発会社・制作会社
- Shopifyアプリや外部連携(OMS、WMS、CRM、決済、物流)をクラウドで動かしている会社(Forest Bookの得意領域)
価格は、対象資産の数と範囲を確認したうえで個別に提示する。サービスサイトには「含まれるもの/含まれないもの」が掲載されており、30分の無料相談はサイトの問い合わせフォームから受け付けている。
代表取締役社長の森本竜治氏は、開発と運用を続けるなかで、診断そのものより診断のあとに起きることを何度も見てきたと語る。報告書は届くが、誰がいつ直すかが決まらない。依存パッケージの通知は溜まり、環境を作った人は退職している。Forest Securityは、その状態を終わらせるために作ったという。「納品するのは報告書ではなく、直す順番と、直るまでの進捗です」と同氏は述べる。ツールが出す指摘は、ツールを回せる会社なら自分で見られる。同社が引き受けるのは、ツールが扱わない認可やテナント分離のような設計上の論点を実装者の目で読むことと、是正が終わるまで追うことだと説明する。やらないことも先に決めており、引き受けた範囲は書面で決めた手順どおりに確認し、確認した範囲と確認しなかった範囲を報告書に残す。同氏は「小さく始めて、直るまで付き合う。そういう相手が必要な会社に使ってほしいと思っています」としている。