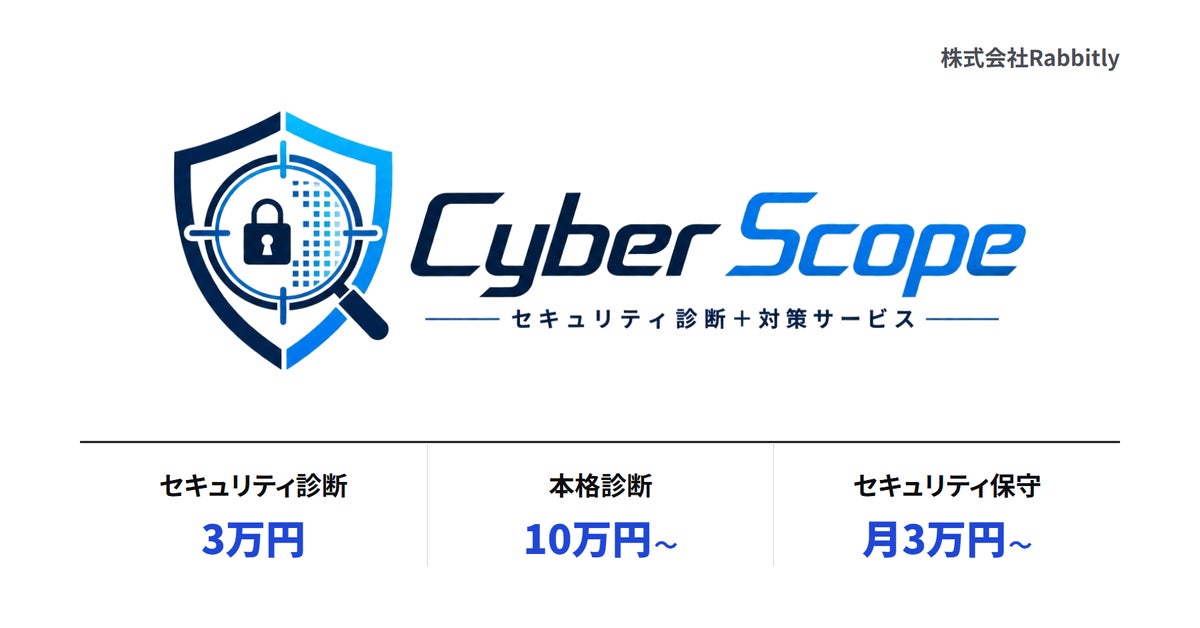
システム開発を手がける株式会社Rabbitly(本社:東京都港区、代表取締役:森 悠貴、堀 海斗)は、2026年10月23日、サイバーセキュリティの診断と対策をセットで提供するサービス「CyberScope」(読み:サイバースコープ)の提供を始めました。Webサイトや社内システムの脆弱性を診断し、見つかった問題の修正までワンストップで請け負います。あわせて、システムを定期的に監視する保守契約も月額3万円からで用意しています。
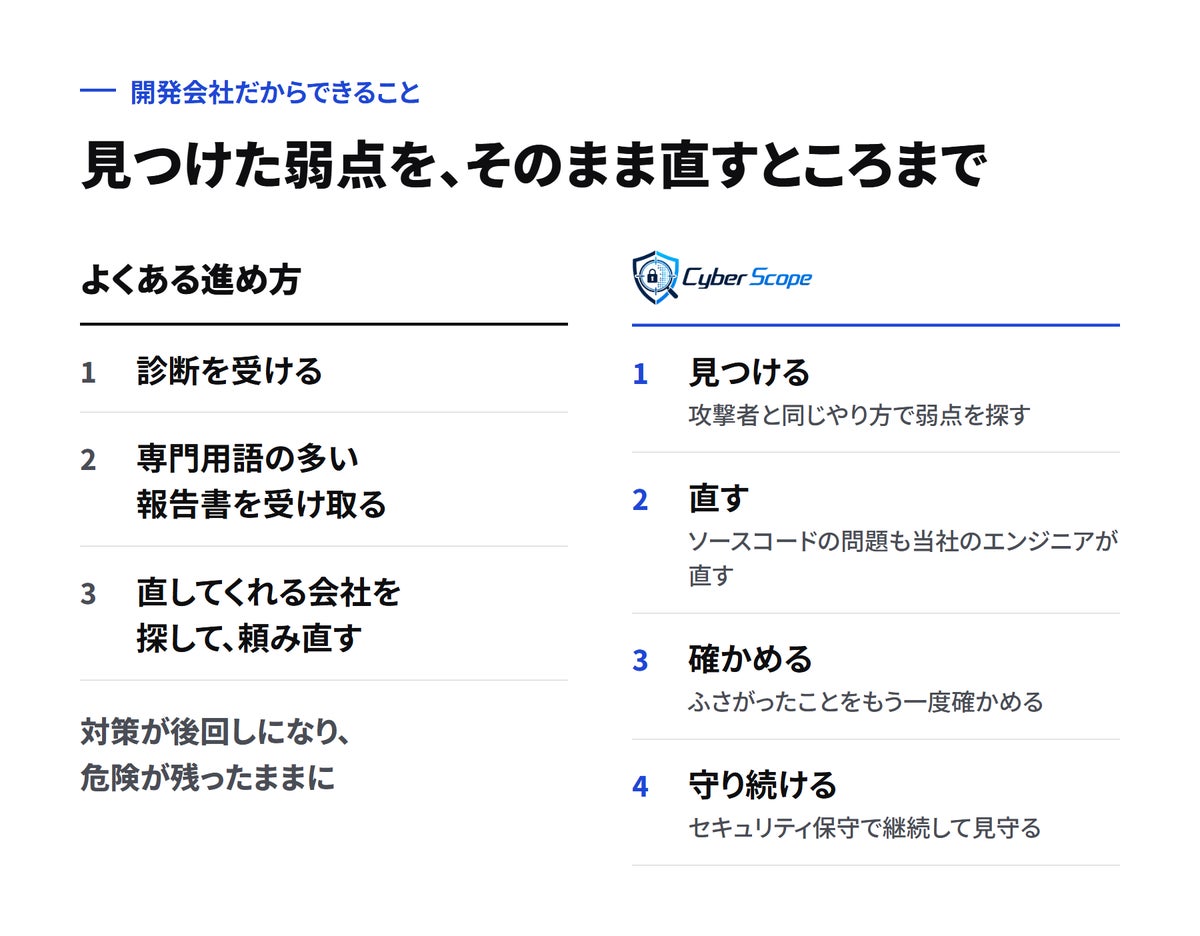
診断で終わらせず、開発会社として「直す」まで担当
同社は年間80件超のシステムを開発しています。そのため、診断で見つかった問題の原因がプログラム(ソースコード)にある場合でも、同社のエンジニアがそのまま修正できます。別の開発会社を探して改めて依頼する必要がないため、弱点の発見から修正までの時間を短くできるとしています。
作業は、攻撃者と同じ手法で弱点を探し、修正し、ふさがったことを再度確かめるという流れで一貫して行います。本格診断では、許可を得たうえで、攻撃シナリオに基づいて実際に侵入できるかを試す「ペネトレーションテスト」も実施し、起こりうる被害まで検証します。報告書は、何が危険で、どこから直すべきかを経営者が読める形で1枚にまとめたもので、技術者向けの詳しい報告書も別に渡されます。修正後に確認した結果は、取引先への説明にも使えます。
料金体系と提供内容
2種類の診断メニュー
「セキュリティ診断」は3万円(税別)です。外から確認できる脆弱性に加え、サーバー内部の設定やソースコードも解析し、外部と内部の両面から問題を調べます。ソースコードは主な弱点を確認し、サーバーやクラウドの構成は対象外(軽微であれば対応)です。報告書は経営者向け(専門用語なし)で、結果の説明はオンラインで行います。期間の目安は約1週間です。
「本格診断」は10万円(税別)からです。セキュリティ診断の内容に加え、ソースコードの詳しい解析、サーバーやクラウドの構成、外部サービスとの接続、認証とアクセス権限までを総合的に調べ、攻撃シナリオに基づくペネトレーションテストも行います。報告書は経営者向けと技術者向けの2部で、希望に応じてオンラインMTGで結果を説明します。期間の目安は2〜4週間です。料金は、対象画面の数、サーバーの台数、プログラムの量などによって変わります。
見つかった問題の修正は別途見積もりとなり、診断結果をもとに修正範囲と費用を先に伝えてから作業に入ります。
月3万円からのセキュリティ保守
診断後も継続して守るセキュリティ保守は月3万円(税別)からで、規模に応じて見積もりが必要です。内容は以下のとおりです。
- 死活監視:サイトやサーバーが止まっていないかを自動で継続的に確認
- 攻撃のモニタリング:アクセスログの監視や不正なAPIアクセスのモニタリングにより、不審なアクセスや攻撃の動きを見張る
- ライブラリの更新:使用中のライブラリやパッケージに弱点が見つかった際、修正済みの新バージョンへ更新
- ソースコードの更新:必要に応じて同社エンジニアが点検・修正
利用の流れは、30分のオンライン無料相談から始まり、見積もり、日時と範囲を書面で取り決めたうえでの診断、結果と修正順の報告と進みます。修正と再診断、保守は希望に応じて提供されます。
背景に中小企業のランサムウェア被害
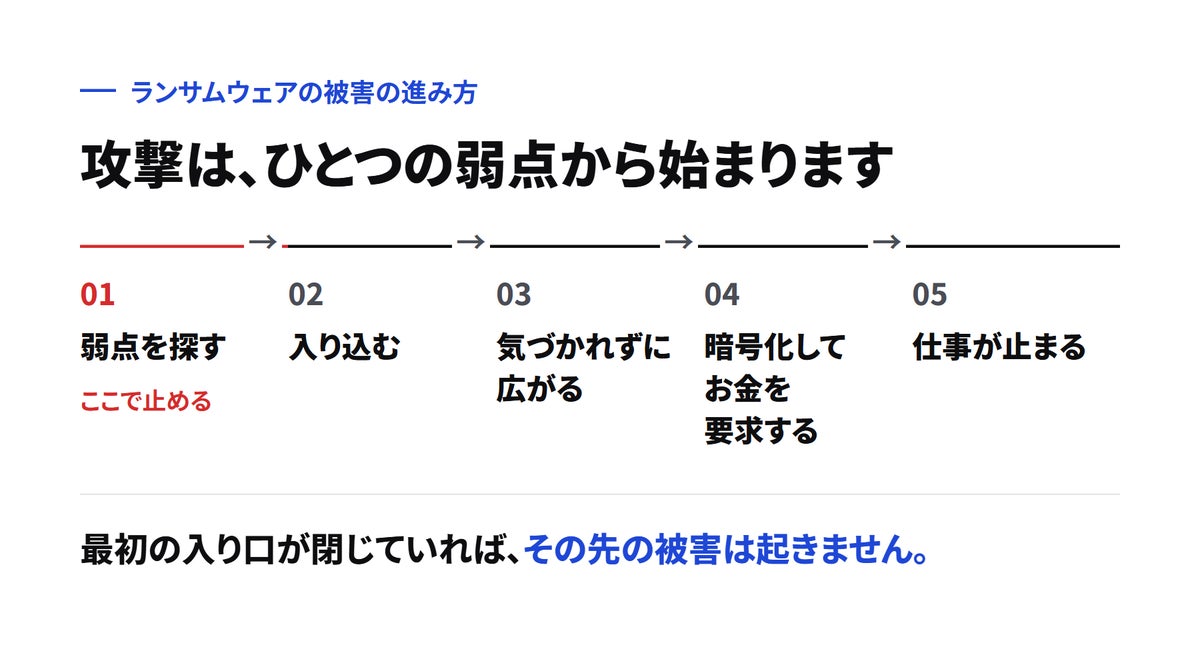
同社によると、警察庁の発表では2025年に警察へ報告されたランサムウェアの被害は226件で、そのうち約6割にあたる143件が中小企業でした。調査と復旧に1,000万円以上かかった組織は5割を超えています。一方で、セキュリティに詳しい社員がいない企業では、専門用語の多い報告書から優先順位を判断するのが難しく、修正にはシステムを作った会社へ改めて依頼する必要があるため、対策が後回しになることもあると同社は指摘しています。また、一度直しても、システムに使っているライブラリにあとから新たな弱点が見つかることがあります。
代表取締役の森 悠貴氏は、サイバー攻撃に関するニュースを聞かない日がないほどの状況にあるとしたうえで、日本のセキュリティを守るためにサービスの開始を決めたとコメント。「事業停止」や「情報漏洩」、「データ改ざん」といった事態に陥る前に対策を講じてほしいと呼びかけています。
出典:株式会社Rabbitly